RancherOS是一種為運行Docker容器而設計的Linux發行版。雖然AWS Marketplace已經有可用的AMI(Amazon Machine Image),但設置安全組和其他配置可能會有些棘手。這份指南就是缺少的使用手冊。
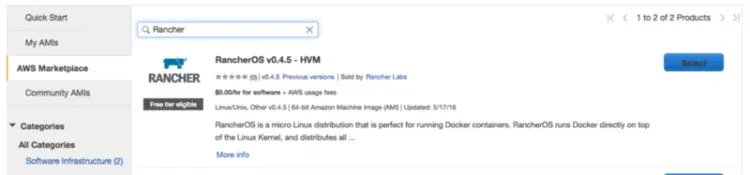
1. 使用Rancher AMI啟動一個實例
假設你已經有一個 .pem密鑰,啟動一個實例並選擇Rancher AMI。
2. 連接到您的實例
打開終端並連接到您的實例。請注意,您應該使用rancher作為用戶,而不是root:
ssh -i "XXX.pem" rancher@ec2-XX-XXX-XX-XX.ap-southeast-1.compute.amazonaws.com3. 驗證Rancher服務器
Rancher服務器應該已經在運行。你可以通過執行以下命令進行檢查:
docker ps如果它沒有運行,可以使用Docker下載並啟動服務器:
docker run -d -p 8080:8080 rancher/server4. 配置安全組
在AWS控制台中,轉到Security Group選項卡並創建一個包含入站規則的新組:
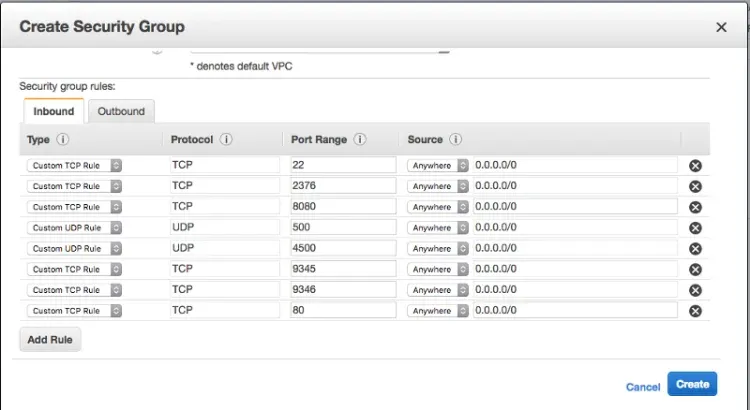
規則應包括:
- 端口22、2376和8080/tcp 供Docker機器分配主機
- 端口500和4500/udp 供Rancher網絡使用
- 端口9345和9346/tcp 用於UI界面
- 端口80/tcp 用於您部署的站點
5. 分配新的安全組
選擇實例,然後導航到Actions > Networking > Change Security Group。檢查新的安全組ID並將其分配給您的實例。
6. 訪問Rancher UI
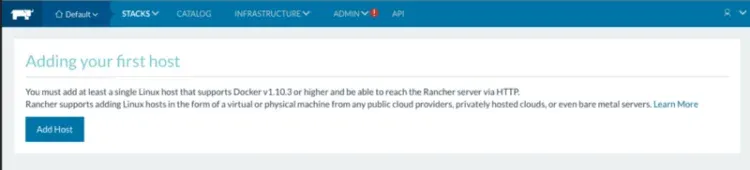
打開一個瀏覽器並轉到公共DNS的8080端口,如 http://ec2-XX-XXX-XX-XX.ap-southeast-1.compute.amazonaws.com:8080。
您應該會看到Rancher UI:
7. 使用AWS憑證添加主機
要使用Amazon EC2添加一個主機,您需要Access Key和Secret Key。如果您沒有它們,請前往AWS Console > IAM (Identity and Access Management) > Create New Users。下載credentials.csv文件。
接下來,前往Groups選項卡 > Group Actions > Add Users to Group。通過搜索”AmazonEC2FullAccess”來附加策略,選中方框,並應用更改。
8. 在Rancher UI中輸入AWS憑證
返回到Rancher UI,並從credentials.csv文件中輸入新生成的Access Key和Secret Key。
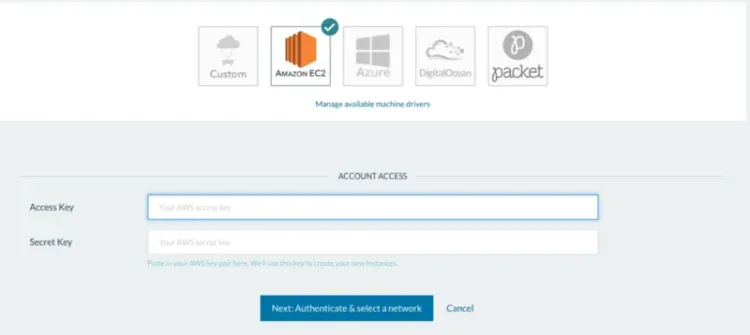
最後,填寫所需的信息,您將看到您的主機正在運行。
附言
要管理Docker的秘密API鑰匙、證書文件和生產配置,您可以根據您的具體需求嘗試使用beta版的Vault集成。